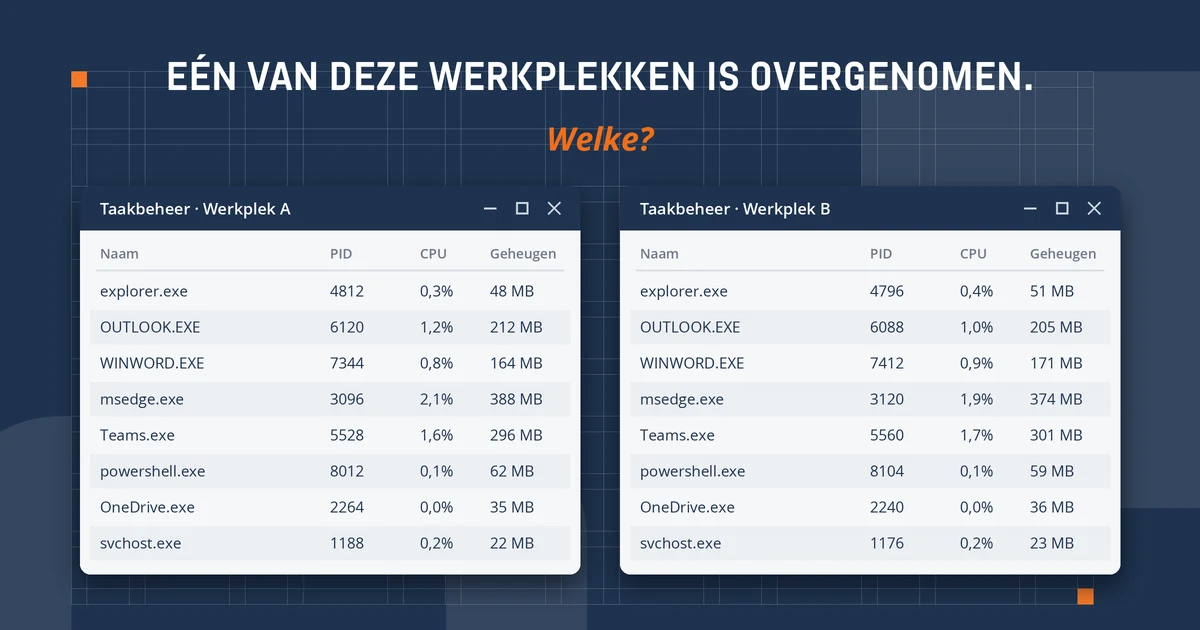
The Blind Spot in Your Security: AI-agents op je endpoints
Klassieke antivirus zoekt naar bekende malware. Aanvallers gebruiken jouw goede tools: PowerShell, een macro, een geldig account. En steeds vaker de AI-agents die met de rechten van je medewerkers werken. In 30 minuten zie je een echte aanval, stap voor stap, en waar je hem stopt.
Na eerdere sessies en veel aanvragen om een herhaling: een nieuwe editie, nu ook over AI-agents op je endpoints.
Eén echte aanval, vier momenten
We beginnen zonder uitleg. Gewoon een aanval.
01
Eén klik
Een bestand dat er onschuldig uitziet, één klik, en een aanvaller heeft de werkplek. Je ziet hoe ver hij komt voordat iemand het merkt.
02
Het moment dat je hem had kunnen zien
Er is een punt waarop de aanval opvalt. Het is alleen niet waar de meeste securitytools kijken. Waar dan wel?
03
De agent die de sleutels al heeft
AI-agents op je endpoints werken met de rechten van je medewerkers. Wat gebeurt er als een agent doet wat een aanvaller wil, en hoe zie je dat?
04
Stoppen zonder alles te hoeven winnen
Je hoeft niet elke stap van een aanval te blokkeren. Welke stap je wél moet raken, en hoe je kiest wat je daarvoor inzet.
Gemaakt voor wie AI op de werkvloer ziet
- IT-managers
- Securityverantwoordelijken
- Organisaties waar medewerkers AI-assistenten en agents gebruiken, goedgekeurd of niet
Na 30 minuten kun je intern uitleggen waar de blinde vlek zit, met een voorbeeld dat iedereen snapt.
Praktisch
Maak kennis met de sprekers
Manager PSS Consulting, ON2IT
Steph Janssen
Steph leidt PSS Consulting bij ON2IT, het team dat endpoints en netwerken bij klanten beveiligt. Hij ziet aanvallers steeds vaker werken zonder malware.
Security Consultant, ON2IT
Lucas van Erp
Lucas is security consultant bij ON2IT en Palo Alto Networks Cyberforce Hero. Hij ziet bij klanten van dichtbij wat er op endpoints gebeurt, en wat er gemist wordt.
Veelgestelde vragen
Hoe technisch wordt het?
Je ziet een echte aanval op het scherm, maar we leggen elke stap uit in gewone taal. Je hoeft zelf geen securityspecialist te zijn om te volgen wat er gebeurt en waarom het ertoe doet.
Ik was er in april of mei bij. Is dit nieuw?
Deels, en daarom komen we met een nieuwe editie. Na eerdere sessies kregen we veel vragen om een herhaling. De aanval en hoe je hem stopt ken je dan al. Nieuw is het deel over AI-agents op je endpoints: copilots, MCP-servers en extensies die met de rechten van je medewerkers werken, en hoe je ziet en bepaalt wat ze mogen.
Ik heb Defender for Endpoint. Geldt dit voor mij?
Ja. In de demo gebruiken we de standaard Defender die met Windows meekomt, maar het punt is niet welk merk je hebt. Wat wel het punt is, laten we in de sessie zien.
Welke technologie gebruiken jullie in de demo?
Cortex XDR van Palo Alto Networks, waarmee ON2IT sinds 2009 samenwerkt. De lessen gelden breder dan één product: je ziet waar je op moet letten, welke oplossing je ook gebruikt.
Ik kan niet op 19 november. Heeft aanmelden dan zin?
Ja. Iedereen die zich aanmeldt, ontvangt na de sessie de opname.
Zou jij deze aanval op tijd zien?
Alle aanmelders krijgen na afloop de opname toegestuurd.
Reserveer je plek →