


- Het aantal events en geblokkeerde aanvallen zegt iets over activiteit, niet over bescherming.
- Zero Trust meet je op twee dimensies: readiness (draagvlak binnen de organisatie) en fitness (hoe je er operationeel voor staat).
- Readiness meet je periodiek, met strategisch, tactisch en operationeel niveau samen aan tafel. Fitness meet je doorlopend uit je eigen data.
- Een sterke score op de ene as maakt een zwakke score op de andere niet goed. Fitness zonder readiness is kwetsbaar, readiness zonder fitness is een mooie PowerPoint.
Security meten is lastig. Niet omdat we te weinig data hebben, maar omdat het meeste wat we meten geen antwoord geeft op de vraag die we eigenlijk hebben.
Schuif aan bij een willekeurig security-overleg en je ziet steeds dezelfde slides. Het aantal events. Het aantal geblokkeerde aanvallen. Gematchte IOC’s. Gevolgde campagnes. Allemaal echte data, en allemaal nuttig. Maar vooral voor threat intelligence-teams. Wil je als organisatie gewoon niet gehackt worden? Dan heb je er weinig aan.
Neem het aantal events. Wat betekent het als dat stijgt? Misschien word je aangevallen. Maar misschien heb je je security juist verbeterd. Of heeft iemand een nieuw apparaat aan de rand van het netwerk gehangen. Of is een luidruchtig systeem ineens uitgebreider gaan loggen. Er spelen zoveel factoren mee dat zo’n getal niets zegt over hoe goed je beschermd bent. Twee keer zoveel events betekent niet twee keer zoveel gevaar. En een rustige maand is nog geen veilige maand.
Dus rapporteren we over activiteit in plaats van over bescherming. Terwijl het ons daar meestal helemaal niet om gaat. De meesten van ons willen gewoon beter beveiligd zijn en niet gehackt worden.
Meet preventie, niet activiteit
De echte vraag is dus een andere: hoe goed beschermen we onszelf? Niet hoeveel ruis er binnenkomt, maar hoeveel van onze infrastructuur beschermd is, en hoe goed.
Dat is een preventievraag. En precies daarvoor is Zero Trust bedacht: een gestructureerde manier om te bepalen wat bescherming nodig heeft. Oftewel: je protect surfaces.
Dit is het eerste deel van een korte serie. Hierin bespreek ik de twee dimensies waarop je Zero Trust meet: readiness en fitness. Ook leg ik uit waarom de verhouding tussen die twee een Zero Trust-initiatief maakt of breekt. Hoe de score zelf werkt en hoe die aansluit op de volwassenheidsniveaus van CMMI, lees je in het volgende deel.
Twee dimensies
Kijk je naar Zero Trust in een organisatie, dan zijn er twee invalshoeken die ertoe doen:
Dimensie 1
Zero Trust Readiness
Hoe goed zit de organisatie op één lijn?
Dimensie 2
Zero Trust Fitness™
Hoe staat de organisatie er operationeel voor?
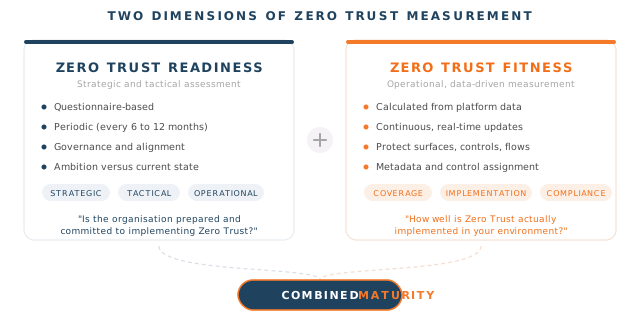
Het zijn echt twee verschillende metingen. Readiness meet je periodiek met een assessment. Fitness meet je doorlopend, rechtstreeks uit je eigen data. Je hebt ze allebei nodig. Een organisatie kan op het ene vlak sterk zijn en op het andere zwak. Dan gaat je security op termijn achteruit. Verderop lees je waarom.
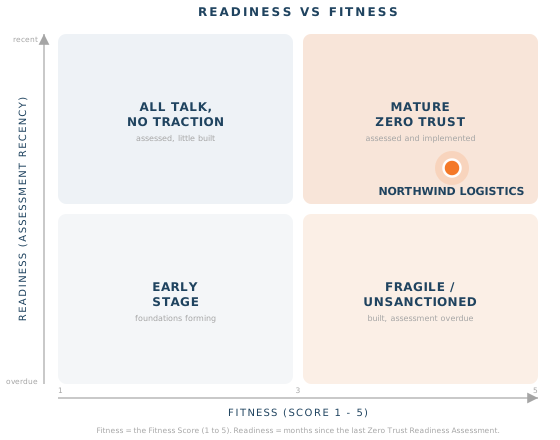
In onze Zero Trust-rapportages zetten we ze samen uit in een kwadrant. Net als bij het Magic Quadrant van Gartner wil je rechtsboven uitkomen.
Readiness: draagvlak binnen de organisatie
Gebrek aan afstemming is de belangrijkste reden waarom Zero Trust-trajecten mislukken. Bijna altijd begon het initiatief aan één kant van de organisatie en kwam het nooit aan de andere kant aan.
Kiest het management voor Zero Trust als nieuwe koers, zonder de operationele teams erbij te betrekken? Dan denken die teams, en met een beetje geluk zeggen ze het ook hardop: “wat weten zij nou van ons werk?” Start IT-beheer zelf een Zero Trust-traject? Dan schiet het management het af met een verwijzing naar het budget, in geld of in tijd. Hoe dan ook bloedt het initiatief dood. En elk team geeft de ander de schuld.
Daarom hebben we de Zero Trust Readiness Assessment ontwikkeld. Die meet hoe klaar de organisatie is, op drie niveaus: strategisch, tactisch en operationeel. Dat betekent dat er van alle drie de niveaus mensen aan tafel moeten zitten. Geen vragenlijst die per mail rondgaat. Niet één persoon die hem namens de rest invult. Iedereen samen.
Juist die eis maakt het verschil, en dat werkt opvallend goed. Zit iedereen op één lijn, dan wordt het operationele Zero Trust-werk gewoon gedaan. Over een onderhoudsvenster hoef je dan niet meer te onderhandelen, want op elk niveau begrijpt iedereen waarom de wijziging nodig is. En het budget, meestal tijd, is er ook. Zero Trust kun je namelijk grotendeels invoeren met de tooling die je al hebt.
Signaal
Draagvlak slijt ook. Organisaties veranderen, prioriteiten verschuiven, mensen komen en gaan. En het Zero Trust-programma zakt ongemerkt naar beneden op de agenda. Daarom is de assessment geen eenmalige actie. Voor de meeste organisaties is eens per jaar genoeg. Loopt er een Zero Trust-project of verandert je organisatie snel? Doe het dan elk halfjaar.
In het kwadrant is dit de verticale as. Had een organisatie net een assessment, dan staat ze bovenaan. Is de laatste assessment een jaar of langer geleden, dan zakt ze naar beneden, elke maand een stukje verder. Dat is bewust streng, want draagvlak van anderhalf jaar geleden is geen draagvlak meer.
Fitness: hoe staat je security er nu voor?
Zit de organisatie op één lijn? Dan is de volgende vraag hoe je er operationeel voor staat. Hoe goed is je security posture, en ga je erop vooruit?
Het belangrijkste wat Zero Trust je hier oplevert, is inzicht. Door je protect surfaces te bepalen (stap 1 van de vijf stappen) krijg je een helder beeld van je IT-landschap. Van elke protect surface weet je wat het is, waarom het bestaat, welke data erin zit, wie de eigenaar is, welke compliance-eisen gelden en hoe belangrijk het is voor de organisatie. Met die informatie bepaal je eenvoudig welke maatregelen er moeten zijn.
Niemand zal betwisten dat de gastwifi andere maatregelen nodig heeft dan het CRM-systeem. EDR heb je op de gastwifi bijvoorbeeld meestal niet nodig. Toch maken we dat onderscheid in de meeste omgevingen nog steeds niet. Dat is geen vergissing. Zodra systemen interessant worden, stoppen we gewoon met kiezen. Voor de gastwifi doen we het wel, maar niet voor CRM, HR, ERP, camerabewaking, gebouwbeheer of de website. Die zitten vaak allemaal in hetzelfde netwerk (of in netwerken die elkaar kunnen bereiken), zonder specifieke maatregelen. Met dat in je achterhoofd wordt het vrij eenvoudig om te meten hoe je er nu voor staat: je fitness.
Vraag 1
Kennen we onze omgeving, en is onze informatie actueel?
De metadata van je protect surfaces doet ertoe. Werkt de business owner van het CRM-systeem hier nog? Heeft de security-contactpersoon nog steeds die rol? Zulke bevindingen laten zien hoe goed je in control bent.
Vraag 2
Nemen we de juiste maatregelen?
Per protect surface leg je vast welke maatregelen er moeten zijn. Dat doe je op basis van je eigen eisen, een compliance-framework of allebei. Daarna check je welke maatregelen echt zijn ingevoerd. Zo krijg je per protect surface een helder antwoord op de vraag: hoe goed is dit beschermd?
Vraag 3
Hoe ver kan een aanval zich verspreiden?
Welke protect surfaces mogen met elkaar praten, en welke niet? Dat de gastwifi afgeschermd is, spreekt voor zich. Toch zien we nog regelmatig dat CRM, HR en camerabewaking elkaar zonder beperking kunnen bereiken. Zo kan een aanvaller zich vrij door het netwerk bewegen (lateral movement), en wordt één gehackt systeem een incident voor de hele organisatie. Precies zo lopen de meeste cyberincidenten tegenwoordig uit op een ramp.
Als het goed is, heb je al deze informatie al. Wij leggen die vast in ons AUXO™-portaal. Daardoor kunnen we je fitnessscore op elk moment live tonen, en die score verandert mee met je omgeving. Je vindt hem op de horizontale as van het kwadrant.
Waarom je ze allebei nodig hebt
De vier hoeken van het kwadrant beschrijven situaties die de meeste mensen wel herkennen.
Linksboven
Veel woorden, weinig daden: een recente assessment en goede voornemens, maar nog weinig gebouwd. De betrokkenheid is echt, alleen is er nog niets van de grond gekomen.
Rechtsboven
Volwassen Zero Trust: recent beoordeeld én echt ingevoerd. Dat is het doel. Geen eindpunt, maar een niveau dat je moet vasthouden.
Linksonder
Beginfase: het fundament wordt gelegd. Prima als startpunt, een probleem als eindstation.
Rechtsonder
Kwetsbaar of zonder mandaat: er is veel ingevoerd, maar de laatste assessment is lang geleden. Meestal zit hier een goede engineer achter (soms zelfs “de held” genoemd), of een goed team dat het juiste doet zonder mandaat. Dat werkt prima. Tot die persoon vertrekt, of tot iemand vraagt wie dit eigenlijk heeft goedgekeurd.
Signaal
Een sterke score op de ene as maakt een zwakke score op de andere niet goed. Fitness zonder readiness is kwetsbaar. Readiness zonder fitness is een mooie PowerPoint.
Conclusie
Security meetbaar maken is lastig. Met Zero Trust niet. Je hebt twee invalshoeken nodig. Eerst draagvlak binnen de organisatie, want zonder draagvlak bloedt elk initiatief dood, hoe goed het technische plan ook is. Daarna de huidige stand van zaken, want plannen die niet worden uitgevoerd, beschermen niemand.
Beide kun je meten door de vijf stappen van Zero Trust te volgen en elke stap te meten. Dat kan zelf, met een spreadsheet en discipline. Wij hebben het ingebouwd in AUXO™, ons platform, zodat je elke dag ziet waar je staat.
In het volgende deel laat ik zien hoe de Zero Trust-score is opgebouwd en hoe die aansluit op CMMI.
Verder lezen
- Zero Trust isn’t hard (Engels)
- Effectief navigeren met Zero Trust, deel 1
- Business alignment speelt een cruciale rol
- Zero Trust: een goed voornemen voor het nieuwe jaar
- You don’t need additional AI security tooling (Engels)
Contact
Waar staat jouw organisatie in het kwadrant?
Plan een Zero Trust Readiness Assessment met je strategische, tactische en operationele teams. Dan laten we je meteen zien hoe AUXO™ je fitnessscore live meet.
Neem contact opFAQ
Hoe meet je Zero Trust?
Op twee dimensies. Readiness laat zien hoeveel draagvlak er binnen de organisatie is. Dat meet je periodiek met een Zero Trust Readiness Assessment, waarbij strategisch, tactisch en operationeel niveau samen aan tafel zitten. Fitness laat zien hoe je er operationeel voor staat. Dat meet je doorlopend uit je eigen data: is je informatie over protect surfaces actueel, neem je de juiste maatregelen en hoe ver kan een aanval zich verspreiden? Je hebt ze allebei nodig.
Waarom zegt het aantal events niets over hoe veilig je bent?
Omdat er te veel verklaringen voor zijn. Meer events kan betekenen dat je wordt aangevallen. Maar ook dat je je security hebt verbeterd, een nieuw apparaat aan de rand van het netwerk hebt gehangen of dat een systeem uitgebreider is gaan loggen. Twee keer zoveel events betekent niet twee keer zoveel gevaar, en een rustige maand is nog geen veilige maand. Events meten activiteit, geen bescherming.
Wat is Zero Trust readiness?
Readiness gaat over draagvlak: zit de hele organisatie op één lijn? Je meet het met een Zero Trust Readiness Assessment op strategisch, tactisch en operationeel niveau. Mensen van alle drie de niveaus doen samen mee, dus niet via een vragenlijst per mail. Zit iedereen op één lijn, dan wordt het operationele werk gewoon gedaan, omdat iedereen begrijpt waarom een wijziging nodig is.
Wat is Zero Trust fitness?
Fitness is hoe je er operationeel voor staat: je security posture. Je meet het doorlopend uit je eigen data, aan de hand van drie vragen. Kennen we onze omgeving, en is onze informatie actueel? Nemen we per protect surface de juiste maatregelen? En hoe ver kan een aanval zich verspreiden, oftewel: welke protect surfaces kunnen elkaar bereiken?
Hoe vaak doe je een Zero Trust Readiness Assessment?
Voor de meeste organisaties is eens per jaar genoeg. Loopt er een Zero Trust-project of verandert je organisatie snel, doe het dan elk halfjaar. Draagvlak slijt namelijk: organisaties veranderen, prioriteiten verschuiven en mensen komen en gaan. Hoe ouder de laatste assessment, hoe minder die nog zegt.
Waarom heb je zowel readiness als fitness nodig?
Omdat een sterke score op de ene as een zwakke score op de andere niet goedmaakt. Fitness zonder readiness is kwetsbaar: er is veel gebouwd, maar alles hangt aan één engineer of team zonder mandaat. Readiness zonder fitness is een mooie PowerPoint: goede voornemens, maar weinig ingevoerd. Volwassen Zero Trust betekent allebei: een recente assessment én maatregelen die echt zijn ingevoerd.
Rob Maas is Field CTO bij ON2IT, onderdeel van het CTO Office onder CTO Lieuwe Jan Koning. Hij werkt aan productstrategie en architectuur voor AUXO, MDR en ZTaaS, en geeft vorm aan de Zero Trust customer journey en de AI-featureroadmap van ON2IT. Daarnaast is hij Palo Alto Networks Cyberforce Hero.