


- De Zero Trust-fitnessscore is gebaseerd op de vijf niveaus van CMMI, niet op het zoveelste eigen model van een leverancier.
- Elk criterium is binair. Er is geen gedeeltelijke score en geen weging, dus dezelfde gegevens leveren altijd dezelfde score op.
- De niveaus bouwen op elkaar voort. Is de readiness assessment verouderd, dan blokkeert dat niveau 3 en alles daarboven.
- De score kan dalen, en juist daardoor is de trendlijn de moeite waard.
In mijn vorige blog schreef ik dat beveiliging meten lastig is, maar Zero Trust meten niet. Daarin beschreef ik twee dimensies die samen een kwadrant vormen. Maar de kern was één ding: wil je Zero Trust goed doen, dan moeten de business en de operatie op één lijn zitten. Strategie en uitvoering moeten dezelfde kant op. Zonder dat komt de rest niet van de grond.
Deze blog gaat over de andere as: Zero Trust-fitness. Draait Zero Trust eenmaal in de praktijk, hoe meet je dan hoe goed het werkt? Daarvoor is er de Zero Trust-fitnessscore. Die laat je op elk moment zien waar je staat.
We wilden geen nieuw maturity-model bedenken
Het laatste waar deze branche op zit te wachten, is weer een leverancier met een eigen model van vijf niveaus. Dat hebben we dan ook niet gedaan. We namen CMMI als basis: een model dat al tientallen jaren bestaat en ook ver buiten de beveiligingswereld bekend is.
CMMI kent vijf niveaus. Lager dan 1 of hoger dan 5 kan niet. Elke organisatie begint op niveau 1. Ook een organisatie die nog helemaal niets heeft gedaan, staat op 1 en niet op 0.
Het eigenlijke werk zat in de vraag wat elk niveau voor Zero Trust betekent. Dat hebben we gedaan door erover te praten met klanten, er intern flink over te discussiëren, te lezen wat anderen hebben gepubliceerd en voort te bouwen op het werk dat John Kindervag hier al had gedaan.
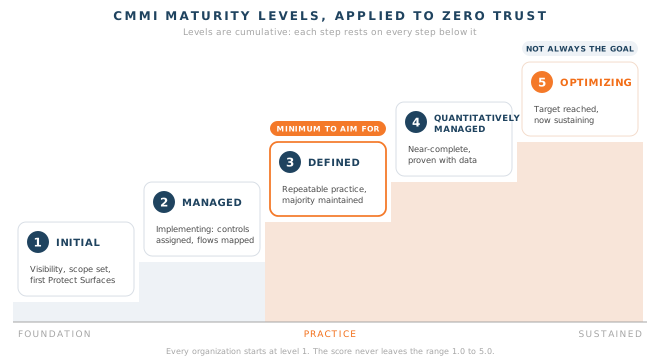
Dit is in grote lijnen wat elk niveau inhoudt:
Niveau 1, Initial.
Je bent begonnen. Je bestaande netwerksegmenten zijn aangesloten, zodat je zicht hebt op je omgeving. Je hebt een doel gesteld, je weet wie waarvan eigenaar is en de eerste echte Protect Surfaces zijn gedefinieerd. Dit niveau draait om zicht krijgen en om een fundament onder de meting.
Niveau 2, Managed.
Zero Trust wordt actief ingevoerd. Een flink deel van je omgeving is gedefinieerd en krijgt aandacht, maatregelen worden toegewezen en transactiestromen worden in kaart gebracht. Je bouwt aan operationele discipline.
Niveau 3, Defined.
Zero Trust is geen project meer, maar onderdeel van hoe de organisatie werkt. Het merendeel van de Protect Surfaces is gedefinieerd en wordt actief onderhouden, de metadata is volledig en de readiness assessment vindt met vaste regelmaat plaats. Dit is een solide, herhaalbare Zero Trust-praktijk.
Niveau 4, Quantitatively Managed.
Zero Trust dekt vrijwel je hele omgeving. Het overgrote deel van de Protect Surfaces is ingevoerd, aantoonbaar op orde en wordt continu bewaakt. Je kunt je beveiliging onderbouwen met gegevens in plaats van meningen, en de resterende hiaten zijn bekend en onderbouwd.
Niveau 5, Optimizing.
Je hebt het doel bereikt dat je jezelf had gesteld. Alles binnen de scope is ingevoerd en wordt onderhouden, en de aandacht verschuift van opbouwen naar vasthouden.
Welk niveau moet je nastreven?
Niveau 5 hoeft niet altijd het doel te zijn. Welk niveau bij je past, hangt af van je ambitie, je risicobereidheid en de sector waarin je zit. Merk je dat je elke Protect Surface richting niveau 5 duwt, dan heb je meestal nog niet besloten wat er echt toe doet.
Let op
Er is wel een ondergrens. Elke organisatie die Zero Trust serieus neemt, hoort minimaal op niveau 3 te zitten. Onder niveau 3 is Zero Trust nog een initiatief dat kan worden geschrapt. Vanaf niveau 3 is het de manier waarop je werkt.
Waarom de score deterministisch moet zijn
Wil je iets meten, en vooral weten of je vooruit- of achteruitgaat, dan moet de score betrouwbaar zijn. Daarmee bedoel ik deterministisch: dezelfde gegevens moeten elke keer dezelfde score opleveren.
Daarom hebben we voor elk niveau criteria opgesteld die alleen waar of onwaar kunnen zijn. Ja of nee. Je voldoet eraan of niet.
Dat klinkt vanzelfsprekend, maar het sluit de twee dingen uit die de meeste beveiligingsscores ongemerkt onbruikbaar maken.
Uitgesloten: gedeeltelijke score
Het eerste is een gedeeltelijke score. Een criterium dat 60% dekking vraagt, wordt bij 60% gehaald en bij 59% niet. Bij 59% draagt het precies evenveel bij als bij 0%: niets. Dat voelt streng, en dat is bewust. Zodra je gedeeltelijke punten toekent, begint de score met zichzelf te onderhandelen.
Uitgesloten: weging
Het tweede is weging. Die is er niet. Niets telt zwaarder dan iets anders, want een weging is een mening, en over een mening valt te discussiëren. Er is geen formule met draaiknoppen, dus er valt ook niets op te schroeven voor een directievergadering.
Wat je overhoudt, is een getal dat iedereen kan narekenen. Geef dezelfde momentopname aan ons platform of aan iemand met een spreadsheet en een paar minuten tijd, en je krijgt hetzelfde antwoord.
Hoe het getal tot stand komt
De score bestaat uit een niveau plus een decimaal. Dankzij dat decimaal kun je de score van maand tot maand volgen, in plaats van in vijf grote sprongen.
Het gehele getal is het niveau dat je nu aan het afronden bent, niet het niveau dat je al hebt afgerond. Het decimaal is het deel van de eigen criteria van dat niveau waaraan je op dit moment voldoet.
Voorbeeld
Een voorbeeld. Stel dat je aan alle criteria van niveau 1 en niveau 2 voldoet. Niveau 3 heeft zes criteria en aan drie daarvan voldoe je. Je werkt aan niveau 3 en bent op de helft, dus je score is 3 + 3/6 = 3,5.
De score blijft altijd tussen 1,0 en 5,0. Voldoe je ook aan alle criteria van niveau 5, dan blijft hij op 5,0 staan.
Daarnaast hebben we ingebouwd dat de niveaus op elkaar voortbouwen. Veel van wat Zero Trust in het begin vraagt, is basiswerk en moet op orde zijn voordat alles daarboven betekenis krijgt. Een niveau telt dus pas mee als dat niveau en alle niveaus eronder volledig zijn.
Dat heeft een gevolg dat ik expliciet wil benoemen. Staat alles tot en met niveau 3 op groen, maar voldoe je aan één criterium van niveau 1 niet, dan zit je niet op 3. Dan val je terug naar niveau 1, omdat het fundament onder de hogere niveaus er niet meer is. Geen 2,9. Niveau 1.
Eén criterium werkt als harde drempel. De readiness assessment moet actueel zijn, en dat is een van de eigen criteria van niveau 3. Laat je die verouderen, dan kan niveau 3 nooit worden afgerond. Daarmee zijn ook niveau 4 en 5 geblokkeerd, hoe goed je operatie er verder ook voor staat.
Dat is geen toeval. Zo is de boodschap van de eerste blog in de score ingebouwd. Dat draagvlak belangrijk is, geven we niet alleen als advies mee. Het model kent geen hoger niveau toe aan een organisatie die niet meer controleert of de business er nog achter staat.
De meeste Zero Trust-programma’s mislukken niet op technologie. Ze mislukken op draagvlak.
Binaire criteria hebben nog een voordeel, en dat telt zwaar zodra dit op het bureau van een CISO belandt: de hiaten benoemen zichzelf. Een rapport zegt nooit alleen 3,5. Het zegt 3,5, en niveau 3 blijft openstaan door twee criteria: te weinig Protect Surfaces volledig ingevoerd en te weinig transactiestromen in kaart gebracht. Dat is geen score om over te discussiëren, dat is het plan voor volgend kwartaal.
Wat we meten
Elk criterium moet meetbaar zijn aan de hand van echte gegevens of een gedocumenteerde assessment. Kunnen we iets niet meten, dan wordt het geen criterium. Dit zijn de onderdelen:
Dekking van Protect Surfaces
Hoe goed ken je je omgeving, en welk deel ervan valt daadwerkelijk onder Zero Trust?
Volledigheid van de metadata
Je weet wat je wilt beschermen. Maar weet je ook wie ervoor verantwoordelijk is, welke gegevens erin zitten, hoe belangrijk het is voor de business en welke complianceregels gelden? En klopt die informatie vandaag nog?
Dekking van transactiestromen
Stap 2 van de vijf stappen. Weet je hoe alles met elkaar verbonden is? En als een aanvaller toch binnenkomt, hoe ver kan hij dan komen? Hoe groot is de schade die hij kan aanrichten?
Toewijzing van maatregelen
Weet je welke maatregelen elke Protect Surface nodig heeft? Dat verschilt per Protect Surface. Een gastnetwerk heeft andere maatregelen nodig dan je interne werkplekken of je CRM-systeem.
Volledigheid van de invoering
Je hebt de maatregelen toegewezen. Hoeveel daarvan heb je ook echt ingevoerd?
Actualiteit van de readiness assessment
Gebrek aan afstemming tussen strategie en uitvoering is de grootste oorzaak van mislukte Zero Trust-trajecten. De assessment moet dus actueel zijn, met iedereen aan tafel en iedereen op de hoogte van wat er gebeurt.
Eén getal dat meebeweegt: je scope
Bijna alles hierboven meten we op een vast moment. Eén getal niet: het aantal Protect Surfaces waar je naar verwachting op uitkomt. Dat getal is de noemer voor alle dekkingspercentages.
Het beweegt bewust mee. Hoe meer je in je omgeving werkt, hoe meer je erover leert, en hoe meer Protect Surfaces er opduiken waar niemand aan had gedacht. In het begin is dit getal niet veel meer dan een inschatting. Daar kunnen we bij helpen, omdat we veel omgevingen in veel sectoren hebben gezien. Hoe verder je komt, hoe preciezer het wordt.
Het belangrijkste is niet dat het getal op dag één klopt. Het gaat erom dat er een getal is. Zonder getal heb je niets om door te delen, en dus geen dekkingspercentage om te rapporteren.
Een score die niet kan dalen, is niets waard
De meeste maturity-scores gaan alleen maar omhoog. Je wordt één keer gecertificeerd en blijft voor altijd op dat niveau. Dat is een marketinggetal, geen meting.
Onze score kan dalen, en dat hoort ook zo. Stop je met het onderhoud van stap 5, dan takelt je Zero Trust af. Stel: je hebt een handvol Protect Surfaces ingevoerd en er de business owners aan gekoppeld, en vervolgens vertrekken die eigenaren. De gegevens kloppen dan niet meer en er moet iets gebeuren. Je score daalt en laat je dat weten.
Daardoor is ook de trendlijn de moeite waard om naar te kijken. Omdat de score deterministisch is, is elke momentopname vergelijkbaar met elke andere.
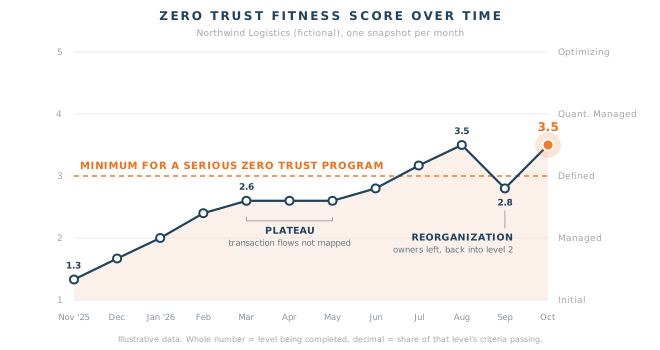
Dit is een fictieve organisatie, maar elk patroon in die lijn zien we ook in echte omgevingen.
De eerste vijf maanden laten de klim zien, van 1,3 naar 2,6. Onboarding, de eerste Protect Surfaces, metadata, maatregelen. In het begin gaat het snel, omdat de eerste criteria de meest basale zijn.
Daarna blijft de lijn twee maanden vlak. Er ging niets achteruit, maar ook niets vooruit. De transactiestromen werden niet in kaart gebracht, en zolang dat niet gebeurt, kan niveau 2 niet worden afgerond. Een vlakke lijn is op zichzelf al een bevinding, en zonder historische gegevens zou je die nooit zien.
In augustus bereikte de organisatie 3,5. In september verdwenen er door een reorganisatie meerdere business owners. Daardoor zakte de volledigheid van de metadata onder de drempel van niveau 2, en viel de score terug naar 2,8. Al het werk van niveau 3 was er nog. Het kon alleen niet meetellen zolang het fundament eronder niet in orde was. Er werden nieuwe eigenaren aangewezen en bij de volgende momentopname stond de score weer op 3,5. Dezelfde gegevens, dezelfde score.
De gestippelde lijn is niveau 3: het minimum voor iedereen die dit serieus neemt. Deze organisatie ging er in juli overheen, zakte er in september onder en zit er nu weer boven. Dat is een verhaal dat je de directie op één slide kunt vertellen. Het is geen grafiek van hoe we ons dat kwartaal voelden, maar van wat er echt was.
En als die lijn eenmaal in beweging komt, blijft hij meestal bewegen. Mensen zien hun werk resultaat opleveren, en dat maakt de volgende Protect Surface makkelijker dan de vorige.
Conclusie
De kern
Een score die je met de hand kunt narekenen, is een score die je in de directiekamer kunt verdedigen. Dat is precies waarom hij deterministisch moet zijn: de trendlijn, de vergelijking met vorig kwartaal en het getal dat je aan je directie voorlegt, houden allemaal stand als iemand er kritisch naar kijkt.
En je hebt nog steeds beide invalshoeken nodig. De fitnessscore laat zien hoe ver je Zero Trust werkelijk is. De readiness assessment laat zien of de business erachter staat. Die laatste heb ik in de eerste blog bewust apart behandeld, omdat daar de meeste organisaties op stuklopen.
Verder lezen
- Beveiliging meten is lastig. Zero Trust meten niet.
- Zero Trust isn’t hard (Engels)
- Effectief navigeren met Zero Trust, deel 1
- Business alignment speelt een cruciale rol
- You don’t need additional AI security tooling (Engels)
Neem contact op
Benieuwd waar jij uitkomt?
Neem contact op, dan lopen we het samen met je door.
Neem contact opFAQ
Hoe komt de Zero Trust-fitnessscore tot stand?
De score bestaat uit een niveau plus een decimaal. Het gehele getal is het niveau dat je nu aan het afronden bent. Het decimaal is het deel van de criteria van dat niveau waaraan je op dit moment voldoet. Voldoe je aan alle criteria van niveau 1 en 2, en aan drie van de zes criteria van niveau 3, dan is je score 3 + 3/6 = 3,5.
Waarom is de score gebaseerd op CMMI?
Omdat de branche niet zit te wachten op weer een leverancier met een eigen model van vijf niveaus. CMMI bestaat al tientallen jaren en is ook ver buiten de beveiligingswereld bekend. ON2IT nam het als basis en bepaalde samen met klanten wat elk van de vijf niveaus voor Zero Trust betekent, voortbouwend op het werk van John Kindervag.
Welk Zero Trust-niveau moet je nastreven?
Niveau 5 hoeft niet altijd het doel te zijn. Welk niveau past, hangt af van je ambitie, je risicobereidheid en je sector. Er is wel een ondergrens: elke organisatie die Zero Trust serieus neemt, hoort minimaal op niveau 3 te zitten. Daaronder is Zero Trust nog een initiatief dat kan worden geschrapt. Vanaf niveau 3 is het de manier waarop je werkt.
Waarom is er geen gedeeltelijke score of weging?
Omdat de score deterministisch moet zijn: dezelfde gegevens moeten altijd dezelfde score opleveren. Je voldoet aan een criterium of niet. Met gedeeltelijke punten gaat de score met zichzelf onderhandelen, en een weging is een mening waarover je kunt discussiëren. Zonder die twee krijgt iedereen met dezelfde momentopname en een spreadsheet hetzelfde antwoord.
Kan de Zero Trust-fitnessscore dalen?
Ja, en dat hoort ook zo. De niveaus bouwen op elkaar voort: voldoe je niet meer aan een criterium op een lager niveau, dan tellen de hogere niveaus niet meer mee. Vertrekken business owners en kloppen de gegevens niet meer, dan daalt de score. Een verouderde readiness assessment blokkeert niveau 3 en alles daarboven. Juist daardoor is de trendlijn de moeite waard.
Rob Maas is Field CTO bij ON2IT, onderdeel van het CTO Office onder CTO Lieuwe Jan Koning. Hij werkt aan productstrategie en architectuur voor AUXO, MDR en ZTaaS, en geeft vorm aan de Zero Trust customer journey en de AI-featureroadmap van ON2IT. Daarnaast is hij Palo Alto Networks Cyberforce Hero.